Verificación en dos pasos: qué es y cómo activarla en tus cuentas
Qué es la verificación en dos pasos, qué método elegir (y por qué el SMS es el más flojo) y cómo activarla en Apple, Google, Microsoft, WhatsApp e Instagram.
Hoy, para entrar en tu correo, tu WhatsApp o tu cuenta de Instagram, alguien solo necesita una cosa: tu contraseña. Si la consigue, entra. Y conseguirla es bastante más fácil de lo que parece.
La verificación en dos pasos cambia eso. Aunque alguien tenga tu contraseña, no podrá entrar. Te explico qué es, qué método conviene elegir y cómo activarla en las cuentas que de verdad importan. Son cinco minutos por cuenta.
Por qué tu contraseña ya no basta
Seamos sinceros: casi todos repetimos contraseñas. La misma, o casi la misma, para el correo, Amazon, Netflix y aquella web de recetas en la que te registraste una vez. Según una encuesta de Google de 2019, el 65 % de las personas usa la misma contraseña en varias cuentas, y un 13 % la usa en todas (Dark Reading).
El problema es que las webs sufren filtraciones constantemente. Basta con que se filtre la contraseña de esa web de recetas para que alguien la pruebe, de forma automática, en tu correo, tu banco y tus redes. Si es la misma, entra en todas. No hace falta que nadie te “hackee”: tú le has dado la llave de muchas puertas a la vez. Si quieres saber si alguna de las tuyas ya circula por ahí, te lo explico en cómo saber si tu contraseña se ha filtrado.
Lo ideal es tener una contraseña distinta para cada sitio. Pero, aunque no lo consigas a la primera, la verificación en dos pasos hace que una contraseña robada, por sí sola, no sirva para nada.
Qué es
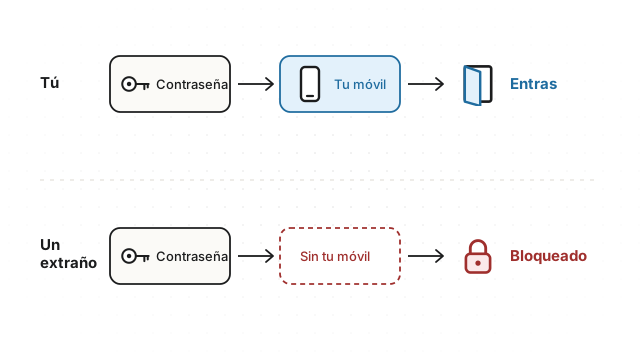
Piensa en el portal de tu casa. Para entrar necesitas la llave. Ahora imagina que, además, el portero te pide un código que te acaba de enviar al móvil. Aunque alguien copie tu llave, sin tu móvil se queda en la calle.
Eso es la verificación en dos pasos (también la verás como autenticación de doble factor o 2FA). Para entrar en tu cuenta hacen falta dos cosas:
- Algo que sabes: tu contraseña.
- Algo que tienes: normalmente, tu móvil.
Un ladrón puede averiguar lo primero desde la otra punta del mundo. Lo segundo lo llevas tú en el bolsillo.
Cómo funciona: no todos los segundos pasos son iguales
El “algo que tienes” puede llegarte de varias formas. De más segura a menos:
- Llaves de acceso y avisos en el móvil. Al iniciar sesión, te llega un aviso al móvil y solo tienes que pulsar Sí, soy yo, o confirmar con tu cara o tu huella. Es lo más cómodo y lo más seguro. Google, por ejemplo, recomienda este método (Google).
- Apps de códigos. Apps gratuitas como Google Authenticator o Microsoft Authenticator generan un código de 6 números que cambia cada 30 segundos. Funcionan incluso sin cobertura.
- Código por SMS. Te llega un mensaje con el código. Es mejor que nada, pero es el método más flojo.
Qué es una app de códigos y cómo funciona
Suena técnico, pero es muy sencillo. Una app de códigos (también llamada app de autenticación) es como un llavero que genera números:
- Al activar la verificación en dos pasos en una cuenta, la web te enseña un código QR.
- Lo escaneas una sola vez con la app. Desde ese momento, la app y tu cuenta comparten un “secreto”.
- Con ese secreto, la app genera un código de 6 números que cambia cada 30 segundos. Tu cuenta sabe calcular el mismo código, así que, cuando lo escribes, comprueba que coincide.
Lo bueno es que el código nace dentro de tu móvil: no viaja por SMS y nadie puede interceptarlo por el camino. Por eso funciona aunque estés sin cobertura o en modo avión. Y en una misma app puedes guardar los códigos de todas tus cuentas.
Por qué el SMS es el más flojo
Por una estafa que tiene nombre: el duplicado de SIM (en inglés, SIM swapping). El estafador se hace pasar por ti ante tu compañía de teléfono y consigue un duplicado de tu tarjeta SIM. Desde ese momento, los SMS con los códigos le llegan a él, no a ti (INCIBE).
No es una película: en España hay casos reales, como el de una víctima a la que le vaciaron más de 20.000 euros con un duplicado de su SIM (Xataka Móvil). Por eso INCIBE, el instituto español de ciberseguridad, aconseja usar una app de códigos en lugar del SMS.
La señal de alarma es clara: si tu móvil se queda sin cobertura de repente y sin motivo, llama a tu compañía cuanto antes.
Aun así, que quede claro: un SMS es muchísimo mejor que no tener verificación en dos pasos. Si es lo único que te ofrece un servicio, actívalo igualmente.
Cómo te afecta en el día a día
Mucha gente no la activa por miedo a que sea un engorro. Y no lo es:
- No te pide el código cada vez. Solo cuando inicias sesión en un móvil u ordenador nuevo, o después de mucho tiempo. En tu móvil de siempre ni lo notarás.
- Te avisa si alguien lo intenta. Si te llega un código o un aviso que no has pedido, es que alguien tiene tu contraseña. Cámbiala en ese momento.
- Algunas cuentas ya la tienen puesta. Las cuentas de Apple creadas en los últimos años la llevan activada de serie (Apple).
¿Por dónde empezar? Por tu correo electrónico. Es la llave de todo lo demás: con él se puede cambiar la contraseña de casi cualquier otra cuenta. Después, WhatsApp, redes sociales y todo lo que tenga que ver con dinero.
Qué hacer: actívala en tus cuentas clave
Aquí tienes los pasos en las cuentas más habituales. En todas, cuando te deje elegir, quédate con el aviso en el móvil o una app de códigos antes que el SMS.
Cuenta de Apple (desde el iPhone)
- Abre Ajustes y toca tu nombre, arriba del todo.
- Entra en Inicio de sesión y seguridad.
- Si pone Autenticación de doble factor: Activada, ya está. Si no, actívala y sigue los pasos.
Los códigos te llegarán a tus otros dispositivos de Apple, como el iPad o el Mac.
Google (Gmail, YouTube…)
- Entra en myaccount.google.com desde el ordenador o el móvil.
- Ve a Seguridad e inicio de sesión.
- En Cómo inicias sesión en Google, pulsa Verificación en dos pasos y sigue los pasos.
Google te propondrá usar avisos en el móvil. Es la mejor opción.
Microsoft (Outlook, Hotmail, Windows)
- Entra en account.microsoft.com/security.
- Pulsa Administrar cómo inicio sesión.
- En Seguridad adicional, busca Verificación en dos pasos y pulsa Activar.
Microsoft te propondrá su app gratuita, Microsoft Authenticator. Además, está retirando poco a poco los SMS como método de verificación en las cuentas personales (Microsoft), así que mejor configurar ya la app.
WhatsApp funciona un poco distinto: en lugar de un código cada vez, te pide un PIN de 6 números que tú eliges. Así, aunque alguien consiga tu código de registro por SMS, no podrá activar tu WhatsApp en otro móvil sin ese PIN.
- En WhatsApp, abre Ajustes > Cuenta > Verificación en dos pasos.
- Pulsa Activar y elige un PIN de 6 números que no sea tu fecha de nacimiento.
- Añade un correo electrónico. Te servirá para recuperar el PIN si lo olvidas.
De vez en cuando, WhatsApp te pedirá el PIN para que no se te olvide.
- Ve a tu perfil y abre el menú (las tres rayas, arriba a la derecha).
- Entra en Centro de cuentas > Contraseña y seguridad > Autenticación en dos pasos.
- Elige tu cuenta y el método. Instagram te deja elegir entre App de autenticación, SMS o WhatsApp: la mejor opción es la app.
Y si pierdes el móvil, ¿qué?
Es la duda que frena a casi todo el mundo, y tiene solución: los códigos de recuperación.
Al activar la verificación en dos pasos, muchos servicios te dan una lista de códigos de un solo uso para entrar si no tienes el móvil. Google, por ejemplo, te ofrece unos códigos alternativos de 8 números que puedes descargar o imprimir (Google).
- Guárdalos fuera del móvil: impresos en un cajón de casa o en un gestor de contraseñas. Si los guardas solo en el móvil y lo pierdes, no te sirven de nada.
- Añade un correo o un teléfono de recuperación en cada cuenta y mantenlos al día.
- Si usas una app de códigos, comprueba que hace copia de seguridad, para no perder los códigos al cambiar de móvil.
Y si alguna vez te ves en un lío, el 017 es la línea gratuita de ayuda en ciberseguridad de INCIBE.
Empieza hoy por tu correo. Son cinco minutos, y a partir de ahí tu contraseña deja de ser lo único que separa a un desconocido de tu vida digital.